Es war kein Hack.
Die Power-Pages-Datenlecks aus den Nachrichten dieser Woche betrafen Millionen Datensätze bei über einem Dutzend Organisationen. Kein einziger Exploit. Die Angreifer haben gewöhnliche, anonyme Web-API-Anfragen geschickt, und die Portale haben geantwortet, weil sie so konfiguriert waren.
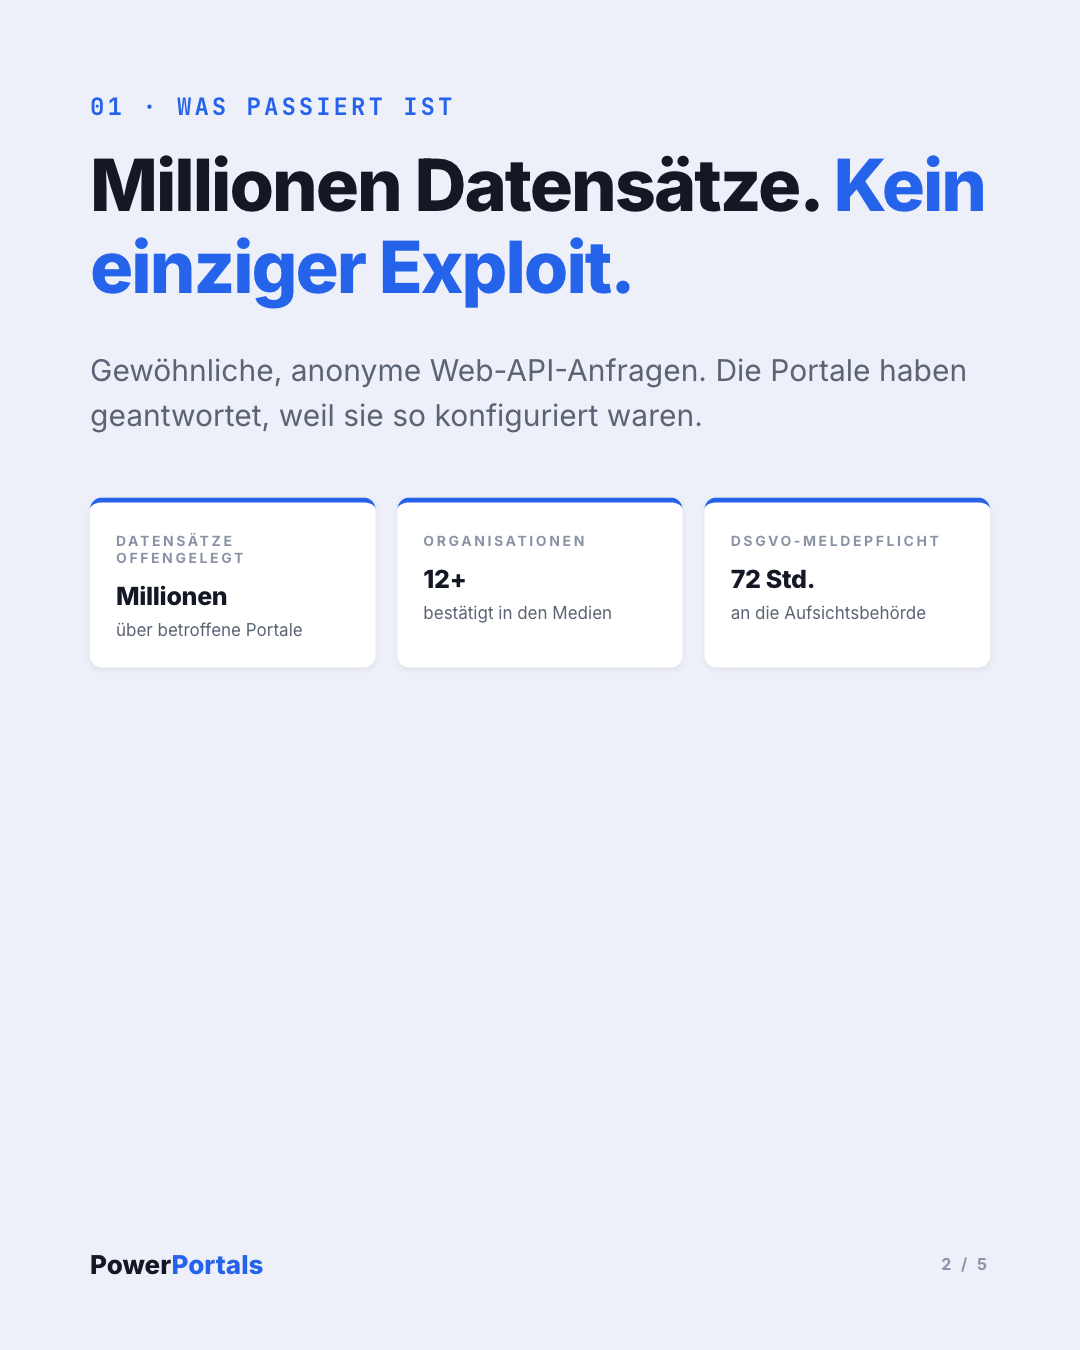
Für Unternehmen im DACH-Raum kommt eine Ebene dazu: Wird ein Bestand personenbezogener Daten öffentlich abrufbar, ist das eine Verletzung des Schutzes personenbezogener Daten im Sinne der DSGVO, meldepflichtig binnen 72 Stunden an die Aufsichtsbehörde, unabhängig davon, ob jemand die Daten tatsächlich abgezogen hat.
Die Muster aus meinen Audits sind immer dieselben: Table Permissions, die weiter greifen als je beabsichtigt, Rechte auf der Web Role „Anonymous Users", die niemand mehr erklären kann, und „vorübergehende" Einstellungen aus der Entwicklungsphase, noch live in Produktion.
Im Betrieb fällt so eine Fehlkonfiguration nicht auf. Das Portal funktioniert einwandfrei, für Ihre Nutzer und für alle anderen. Genau deshalb bleibt sie unentdeckt.
Zwei Dinge, die Sie heute tun können: Microsofts kostenlosen Site Checker laufen lassen, er findet die offensichtlichen Fälle. Oder unabhängige Augen draufschauen lassen. Ich biete ein Power-Pages-Security-Audit zum Festpreis, fester Umfang, fester Preis, ein Bericht, mit dem Ihr Team direkt arbeiten kann. Nicht, weil Ihre Entwickler schlecht wären, sondern weil man die eigene Konfiguration am schlechtesten selbst prüft. Das gilt auch für mich.
Wenn Sie diese Woche über Ihr eigenes Portal nachgedacht haben: gut, dieser Instinkt ist richtig. Wann hat zuletzt jemand mit frischem Blick auf die Berechtigungen Ihres Portals geschaut?